Microsoft 365
Domain authentication, identity controls și review în contextul tenantului existent.

Email security
SPF, DKIM și DMARC sunt doar o parte din problemă. Le legăm de identity security, furnizorii reali de trimitere și procesele pentru phishing, BEC și account compromise.
Diagramă educațională — nu reprezintă un rezultat de scanare sau un dashboard live.
Începem with sursele reale de trimitere și creștem enforcement-ul doar după ce știm ce trebuie să rămână legitim.
Identificăm platformele și serviciile care trimit legitim în numele domeniului înainte să întărim politicile DNS.
Definim sursele autorizate, validăm signing-ul și eliminăm configurațiile vechi care cresc suprafața de spoofing.
Pornim de la visibility și alignment, apoi creștem gradual politica doar după ce fluxurile legitime sunt cunoscute.
MFA, session review, privileged accounts și recovery paths reduc riscul după compromiterea unei parole.
Urmărim surse noi, alignment failures, schimbări DNS și provider changes care pot degrada postura.
Un mesaj autentic poate veni tot dintr-un cont compromis. Avem nevoie de ambele straturi.
Diagramă educațională — nu reprezintă un rezultat de scanare sau un dashboard live.
Diagramă educațională — nu reprezintă un rezultat de scanare sau un dashboard live.
Diagramă educațională — nu reprezintă un rezultat de scanare sau un dashboard live.
Security nu trebuie să devină o migrare comercială mascată.
Domain authentication, identity controls și review în contextul tenantului existent.
DNS authentication și account security fără migrare forțată către alt furnizor.
Configurarea domeniului și controalele disponibile în modelul furnizorului.
SPF, DKIM, DMARC și posture review pentru organizațiile care folosesc ecosistemul Zoho.
Mapăm aplicațiile, billing-ul și serviciile care trimit automat în numele domeniului.
Separăm fluxurile și ownership-ul astfel încât un serviciu nou să nu rupă politica întregului domeniu.
Configurații documentate, pași de remediere și un model clar de revizuire după schimbări.
Diagramă educațională — nu reprezintă un rezultat de scanare sau un dashboard live.
Managed compliance de experți, cap-coadă
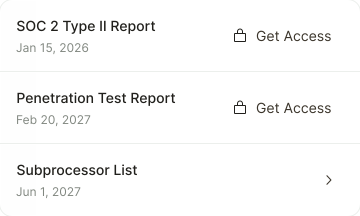
Partajează documente de securitate în siguranță
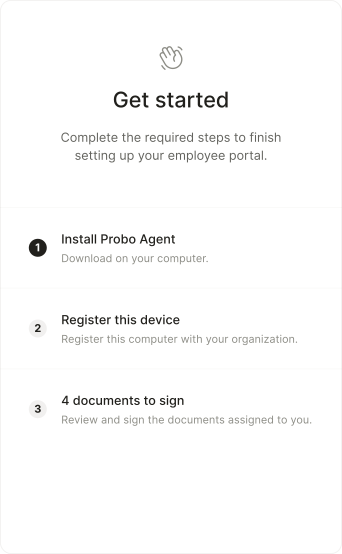
Conformitatea întregii echipe, într-un singur portal
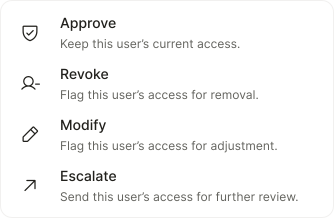
Revizuiește accesul utilizatorilor în toate sistemele
Rulează compliance din instrumentele pe care le folosești
Consimțământ adaptat legislației fiecărui vizitator
Monitorizează continuu postura de securitate a dispozitivelor