AWS posture
Accounts și servicii AWS evaluate prin connection-ul și permisiunile aprobate.

Cloud security
Conectează mediile cloud, rulează verificări de configurație și păstrează findings, istoric și evidence în același program în care gestionezi risk și compliance.
Rezultatele nu sunt doar scoruri; fiecare finding păstrează providerul, resursa, severitatea, evidence-ul și acțiunea recomandată.
Rulează verificări asupra configurațiilor conectate și păstrează rezultatele pe fiecare provider și connection.
Transformă check-urile eșuate în findings with severitate, context, resource și recomandare de remediere.
Păstrează istoricul execuțiilor, rezultatele și evoluția posture-ului în timp.
Documentează excepțiile controlat, with motiv și lifecycle, în loc să ascunzi un finding nerezolvat.
AWS, Azure și Google Cloud rămân separate pe connection, account, subscription sau project.
Fiecare run păstrează contextul providerului și evoluția posture-ului în timp.
Connection, finding, exception și istoric rămân legate de mediul corect.
Accounts și servicii AWS evaluate prin connection-ul și permisiunile aprobate.
Subscription și resource context with verificări de configurație acolo unde integrarea este activă.
Projects și servicii selectate pentru scanare, evidence și remediation tracking.
Severity, status, resource context și owner pentru fiecare check care necesită acțiune.
Acceptarea temporară a riscului rămâne documentată și urmărită, nu ascunsă din dashboard.
Compari run-uri și vezi dacă mediul se îmbunătățește sau dacă o configurație a regresat.
Un check eșuat poate intra în risk review, remediere sau într-o excepție documentată.
“Cloud posture util înseamnă context, istoric și dovada schimbării, nu doar un scor.”
Managed compliance de experți, cap-coadă
Partajează documente de securitate în siguranță
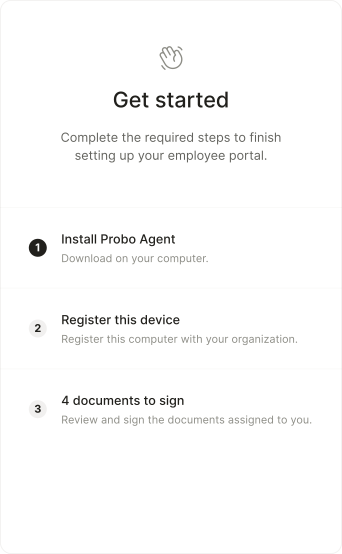
Conformitatea întregii echipe, într-un singur portal
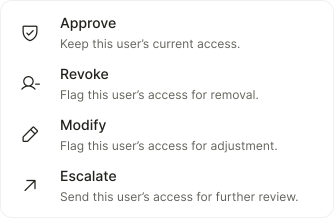
Revizuiește accesul utilizatorilor în toate sistemele
Rulează compliance din instrumentele pe care le folosești
Consimțământ adaptat legislației fiecărui vizitator
Monitorizează continuu postura de securitate a dispozitivelor