Aceleași discipline. Riscuri diferite în fiecare industrie.
Adaptăm cybersecurity și compliance la datele, serviciile, dependențele și obligațiile sectorului — fără să transformăm fiecare industrie într-un pachet IT generic cu alt nume.
Alege contextul operațional cel mai apropiat de al tău
Fiecare sector păstrează aceleași discipline ZebraByte de security și compliance, dar schimbă prioritățile, riscurile operaționale și mixul de servicii.
Protejăm corespondența, documentele confidențiale, website-ul și infrastructura cabinetului fără să transformăm activitatea juridică într-un proiect IT permanent.
Protecție pentru date sensibile, conturi, formulare, comunicare și infrastructură, cu recovery și privacy integrate în modul de operare.
Un program comun pentru servicii publice expuse, email, infrastructură, NIS2 readiness, GDPR și accesibilitate digitală.
Protejăm checkout-ul, conturile, emailul și infrastructura fără să sacrificăm performanța sau disponibilitatea magazinului.
Protecție pentru formulare, lead-uri, email, website-uri bogate în media și integrările folosite în fluxul comercial.
Protecție pentru rezervări, website, email, conturi și furnizori, cu accent pe disponibilitate și recuperare rapidă.
Protejăm identitățile, aplicațiile operaționale, emailul, furnizorii și continuitatea proceselor dependente de tehnologie.
Protejăm platformele, conturile și datele elevilor/studenților, integrând securitatea cu GDPR și accesibilitatea serviciilor digitale.
Un baseline realist pentru email, website, date, SaaS și recovery, potrivit echipelor mici și infrastructurii distribuite.
Un singur model operațional, adaptat sectorului
Secvența rămâne coerentă. Scope-ul, evidence-ul și accentul tehnic se schimbă odată cu realitatea businessului.
Mapăm activele, datele, furnizorii, expunerea și obligațiile care schimbă riscul real.
Aplicăm identity, hardening, website, email și infrastructură acolo unde contează.
Legăm controls tehnice de GDPR, NIS2, ISO 27001, SOC 2 sau modelul de governance relevant.
Ținem evidence, reviews, incidentele și remediation în mișcare pe măsură ce sistemele se schimbă.
Capabilitățile se combină în jurul riscului real
Unele organizații au nevoie de un assessment focalizat. Altele au nevoie de controls tehnice, compliance și ownership operațional continuu în același program.
Managed Compliance
Controls, risk, evidence, privacy și audit readiness într-un program operat continuu.
Cyber Security
Assessment, identity, website/email security, hardening și incident response pentru riscul tehnic real.
Regulatory readiness
GDPR, NIS2, ISO 27001 și alte obligații conectate la procese și măsuri demonstrabile.
Penetration Testing
Testare autorizată pentru aplicații, API-uri și infrastructură, cu findings verificabile și retestare.
Incident readiness
Response, recovery și evidence pregătite înainte ca un incident real să forțeze decizia.
Nu vezi industria ta în listă?
Pornim de la date, aplicații, furnizori și risc. Nu trebuie să forțăm organizația într-o categorie ca să putem începe.
Descrie-ne contextulDescoperă ce mai poate face ZebraByte
-
Serviciu Compliance Officer
Conformitate gestionată de experți, cap-coadă
-
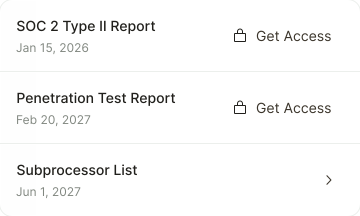
Compliance Portal
Partajează documente de securitate în siguranță
-
Employee Portal
Conformitatea întregii echipe, într-un singur portal
-
Access Review
Revizuiește accesul utilizatorilor în toate sistemele
-
AI Agents
Rulează compliance din instrumentele pe care le folosești
-
Cookie Banner
Consimțământ adaptat legislației fiecărui vizitator
-
Device Agent
Monitorizează continuu postura de securitate a dispozitivelor