
Cyber resilience pentru producție & logistică
Protejăm identitățile, aplicațiile operaționale, emailul, furnizorii și continuitatea proceselor dependente de tehnologie.
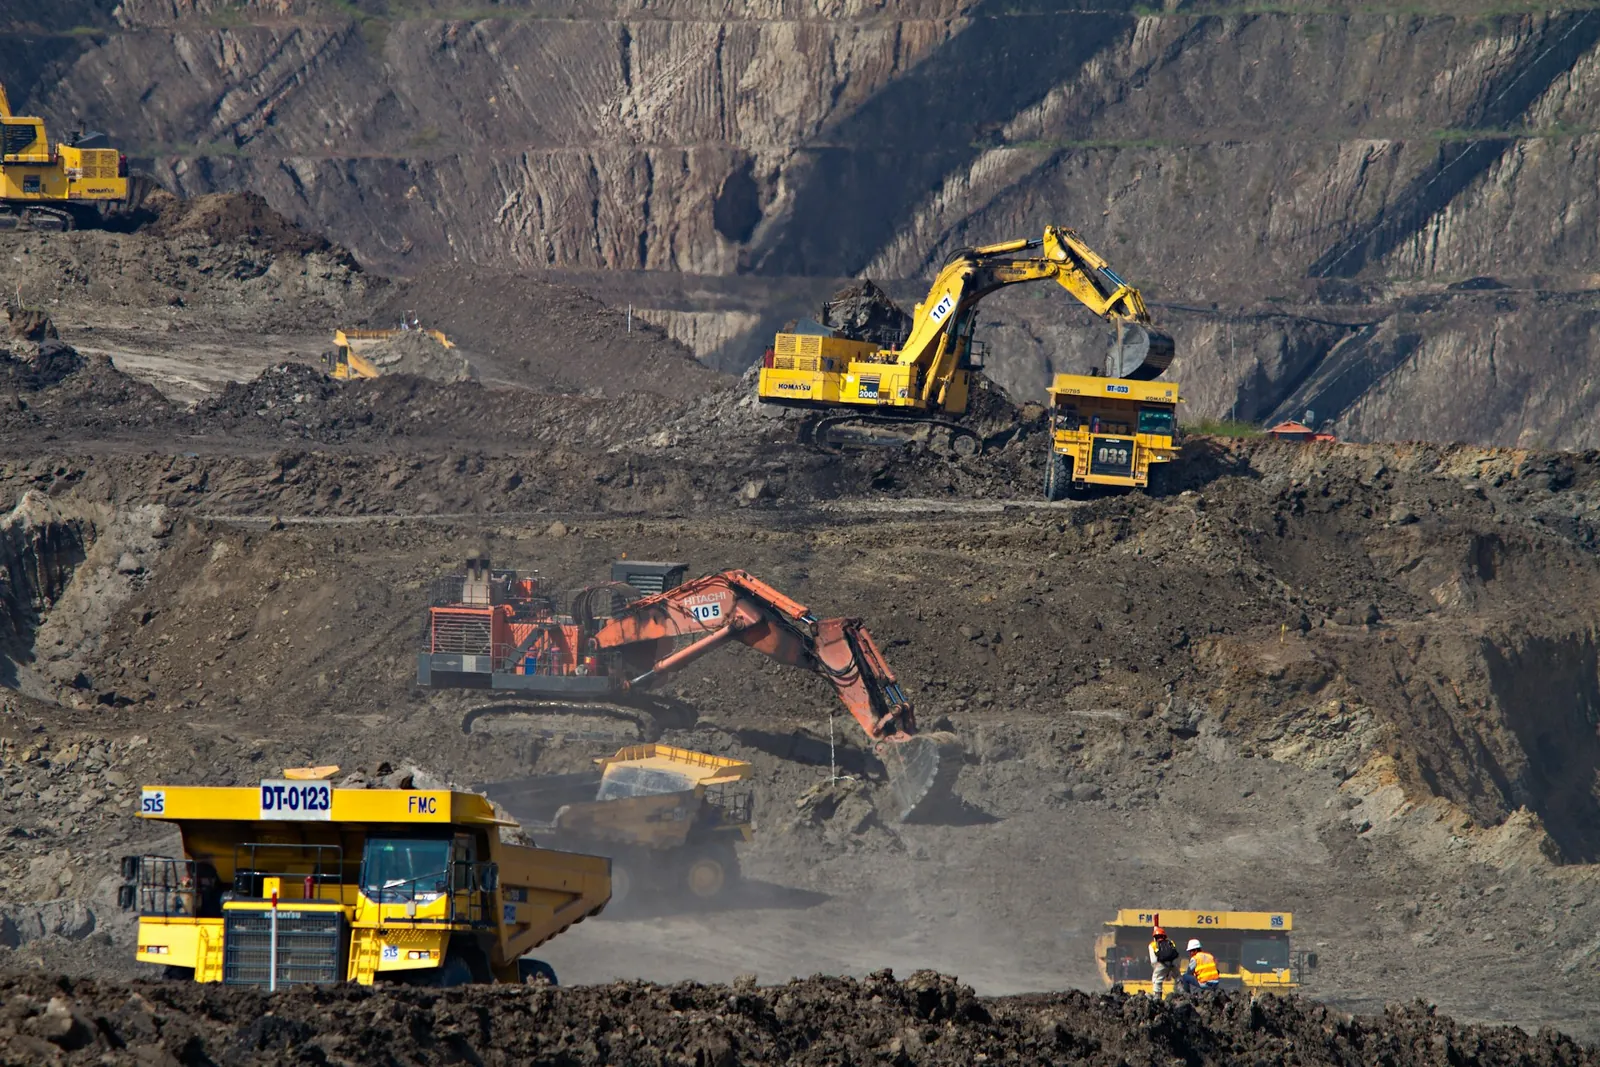
Ce contează prima dată în Producție & Logistică
Prioritățile pornesc din modelul operațional real al sectorului, nu dintr-un checklist generic de securitate.
Operational continuity
Compromiterea conturilor privilegiate sau remote access
Identity
Phishing în lanțul de furnizori și schimburi de documente
Third parties
Vulnerabilități în aplicații expuse și servicii de tracking
NIS2
Dependență de sisteme fără recovery testat
Recovery
O prioritate definită de contextul operațional al sectorului.
Context
Security trebuie să reflecte modul în care funcționează organizația.
Producția și logistica depind de aplicații, tracking, ERP, furnizori și conturi privilegiate. O compromitere care întrerupe accesul sau datele poate avea efect operațional imediat, nu doar impact asupra website-ului.
Producția și logistica depind de aplicații, tracking, ERP, furnizori și conturi privilegiate. O compromitere care întrerupe accesul sau datele poate avea efect operațional imediat, nu doar impact asupra website-ului.
Transformă riscul de sector într-un program operațional
Folosim aceleași discipline de security și compliance, dar le ordonăm în jurul sistemelor, oamenilor și evidence-ului care contează aici.
Operational continuity
- Compromiterea conturilor privilegiate sau remote access
- Prioritate în acest context: Operational continuity.
Identity
- Phishing în lanțul de furnizori și schimburi de documente
- Prioritate în acest context: Identity.
Third parties
- Vulnerabilități în aplicații expuse și servicii de tracking
- Prioritate în acest context: Third parties.
NIS2
- Dependență de sisteme fără recovery testat
- Prioritate în acest context: NIS2.
Un program de securitate și conformitate construit pentru Producție & Logistică
Conectăm măsurile tehnice, guvernanța, dovezile și responsabilitatea operațională în jurul riscurilor și dependențelor reale ale organizației.
Identity și access controls mai stricte
Vulnerability management pentru activele prioritare
Supply-chain risk și NIS2 readiness integrate
Planuri de incident și recovery orientate operațional
Alege mixul de capabilități potrivit scope-ului
Pornim cu ce contează acum și adăugăm security tehnic, compliance sau managed ownership acolo unde modelul operațional o cere.
ZEBRABYTE / OUTCOMES
Ce trebuie să producă programul
Ținta este reducerea demonstrabilă a riscului și claritate operațională, nu încă o colecție de controls fără legătură.
Identity și access controls mai stricte
Vulnerability management pentru activele prioritare
Supply-chain risk și NIS2 readiness integrate
Planuri de incident și recovery orientate operațional
Întrebări frecvente pentru Producție & Logistică
Care este primul lucru pe care îl evaluați într-o companie de logistică sau producție?
Începem cu dependențele operaționale: ce sisteme susțin comenzile, tracking-ul, stocurile, accesul remote și schimbul cu furnizorii. Apoi evaluăm identitățile, expunerea externă, backup-ul și capacitatea de răspuns.
Aveți nevoie de acces la rețele industriale sau OT pentru a începe?
Nu neapărat. Putem începe cu suprafața IT și serviciile expuse, identități, email, furnizori și procedurile de incident. Orice evaluare OT trebuie definită separat, cu scope, autorizație și metode adecvate mediului industrial.
Cum abordați accesul furnizorilor și al echipelor din locații diferite?
Urmărim cine are acces, prin ce mecanism, cu ce privilegii și pentru cât timp. Obiectivul este acces minim necesar, MFA, logging și revocare controlată, nu acces permanent acordat pentru comoditate.
Migrarea infrastructurii este obligatorie?
Nu. Mai întâi evaluăm riscurile și limitările actuale. O migrare are sens doar dacă reduce în mod măsurabil riscul, îmbunătățește recovery-ul sau rezolvă o limitare operațională care nu poate fi remediată în mediul existent.
Security și compliance într-un singur program.
Putem începe cu un assessment punctual, fără obligația de a schimba furnizorii existenți, apoi implementăm și operăm doar măsurile cerute de scope.
Discută despreProducție & Logistică