Dispozitive
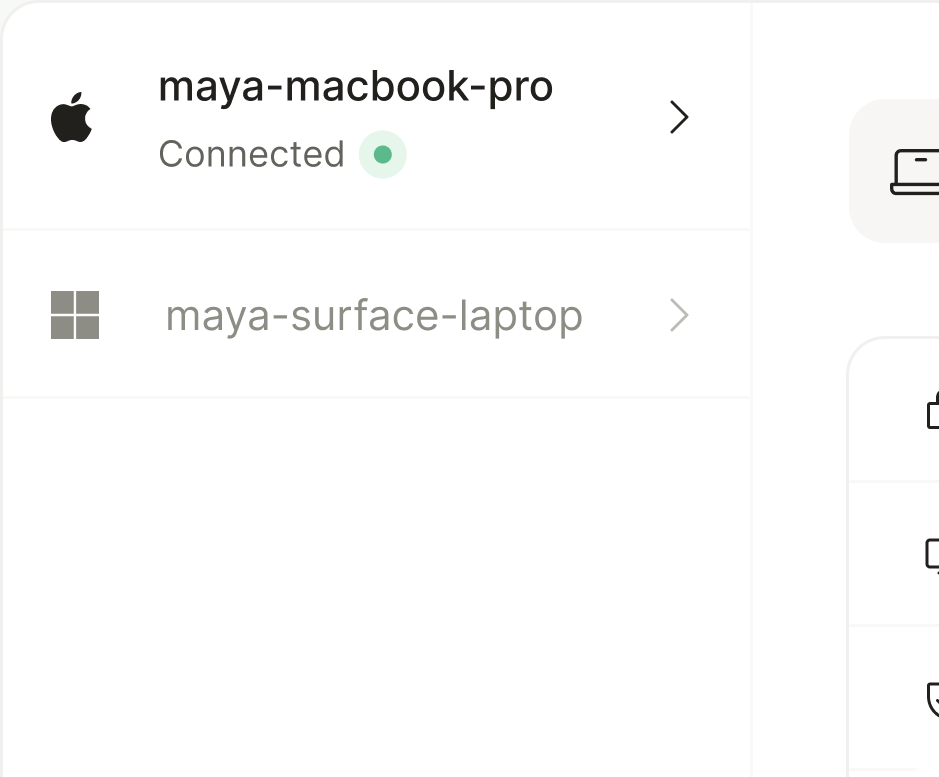
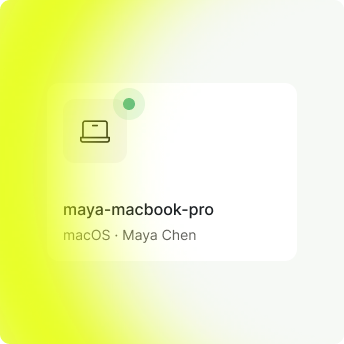
Listează fiecare laptop și server înrolat împreună cu owner-ul, platforma și ultimul check-in.

Înrolează laptopurile și serverele în câteva minute, apoi monitorizează automat disk encryption, firewall, password policy și celelalte controale, cu un istoric live pregătit pentru audit.
Înrolează laptopuri și servere în câteva minute și lasă verificările de posture să raporteze automat starea flotei.
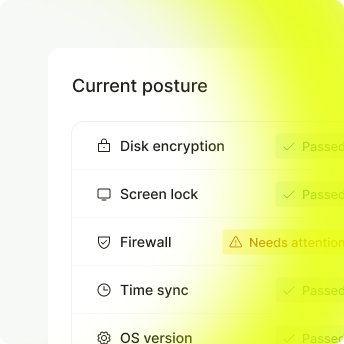
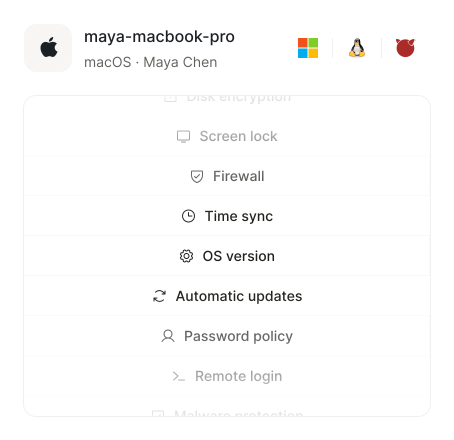
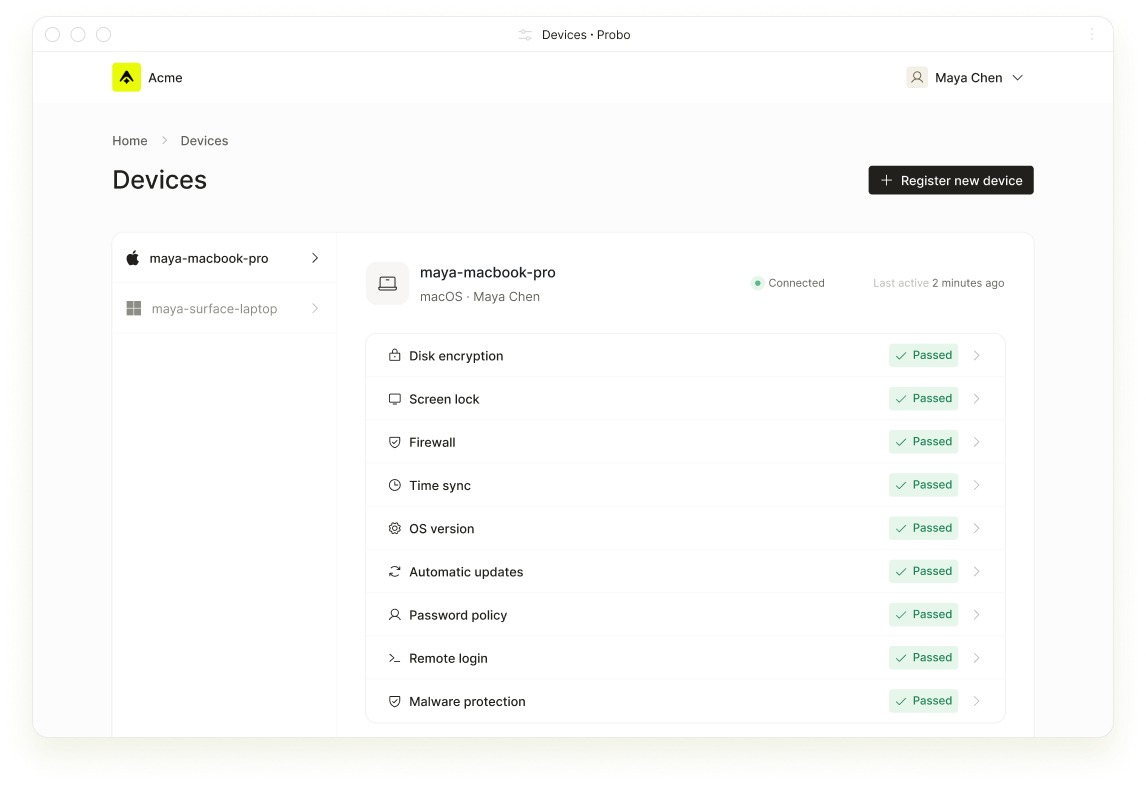
Urmărește nouă verificări de securitate pe fiecare laptop și server înrolat, de la disk encryption până la malware protection.
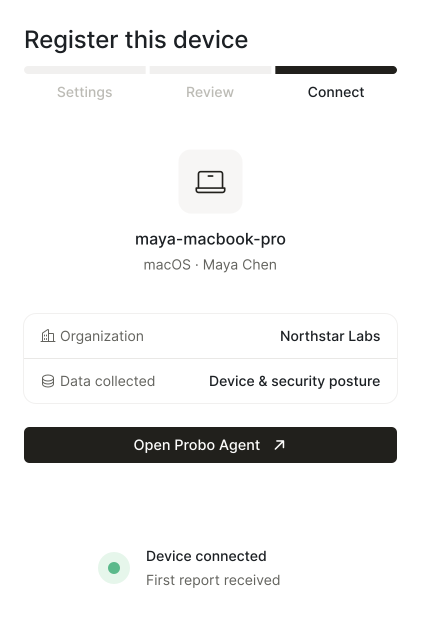
Permite angajaților să instaleze agentul și să își înroleze laptopul în câteva clickuri, fără ticket IT.
Rulează aceleași verificări pe macOS, Windows, Linux și FreeBSD, astfel încât posture data să aibă aceeași semnificație în întreaga flotă.
Agentul rămâne observațional: nu poate trimite comenzi, șterge sau bloca un dispozitiv.
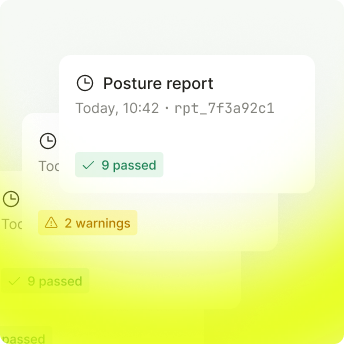
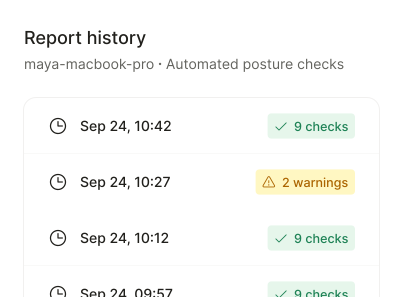
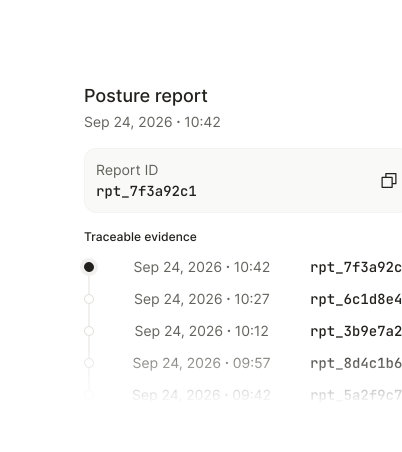
Oferă auditorilor istoricul verificărilor pentru fiecare dispozitiv, cu timestamp-uri și correlation IDs pentru fiecare raport.
Înrolează fiecare dispozitiv o singură dată și rulează aceleași nouă verificări peste tot.
Organizează dispozitivele înrolate, verificările live, istoricul rapoartelor și token-urile de înrolare într-un singur loc, nu în screenshot-uri și spreadsheet-uri.
Listează fiecare laptop și server înrolat împreună cu owner-ul, platforma și ultimul check-in.
Afișează starea live a celor nouă verificări pentru fiecare dispozitiv.
Păstrează un log cu timestamp pentru fiecare rezultat, asociat propriului correlation ID.
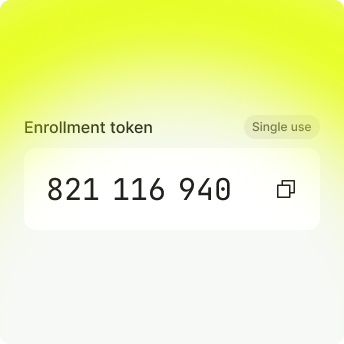
Emite un token de unică folosință pentru fiecare dispozitiv, fără reutilizarea sau partajarea credentialelor.
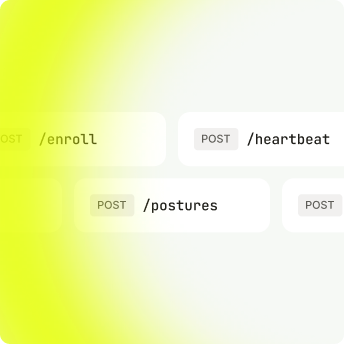
Procesează enroll, heartbeat, posture și unenroll exclusiv prin cereri HTTPS inițiate de agent.
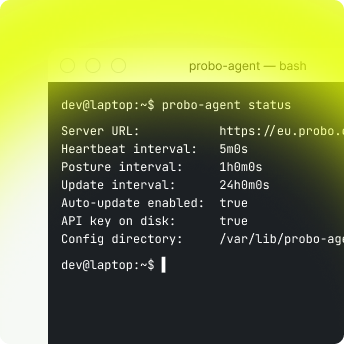
Rulează install, status, collect și update din command line pe servere.
Echipele Security și IT pot urmări laptopurile și serverele, detecta posture drift și oferi auditorilor un istoric live în locul unui spreadsheet.
“Device posture trebuie să ofere dovezi continue fără să transforme agentul într-un instrument de control remote.”

Framework-uri și cerințe susținute de programul de compliance


Conformitate gestionată de experți, cap-coadă
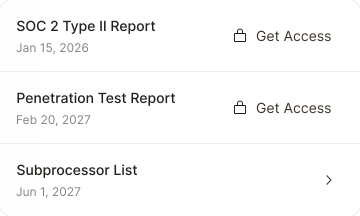
Partajează documente de securitate în siguranță
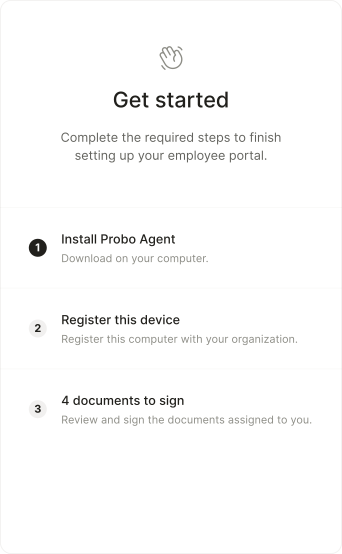
Conformitatea întregii echipe, într-un singur portal
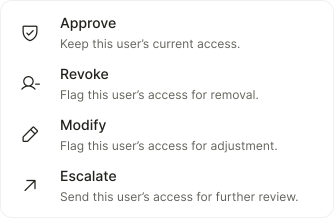
Revizuiește accesul utilizatorilor în toate sistemele
Rulează compliance din instrumentele pe care le folosești
Consimțământ adaptat legislației fiecărui vizitator
Monitorizează continuu postura de securitate a dispozitivelor