Dispozitive
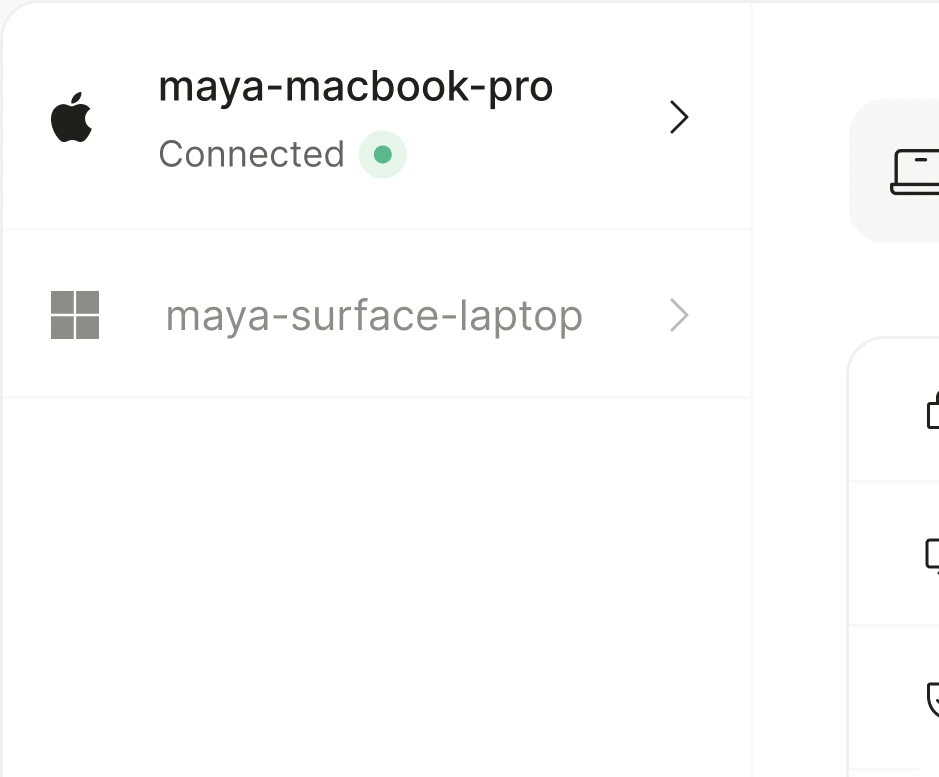
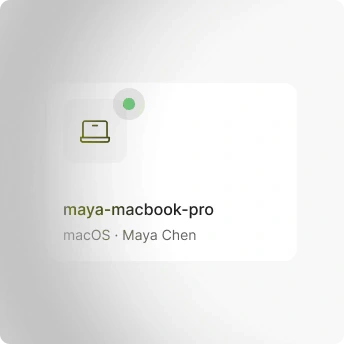
Afișează fiecare laptop și server înregistrat, împreună cu proprietarul, platforma și ultima raportare.

Acces servicii ZebraByte
Alege serviciul pe care vrei să îl administrezi.
Monitorizarea posturii de securitate pentru dispozitive și colectarea dovezilor de audit în limitele serviciului contractat.
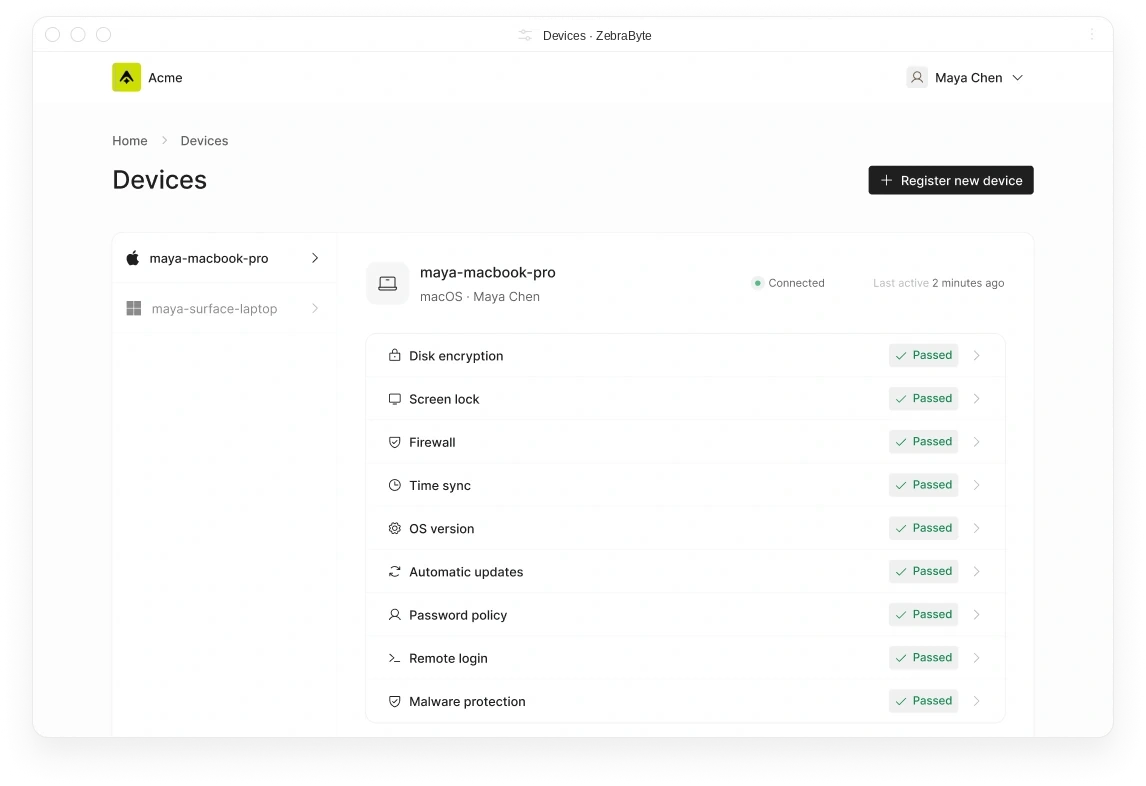
Înregistrează laptopuri și servere în câteva minute. Cele nouă verificări de securitate raportează automat starea fiecărui dispozitiv.
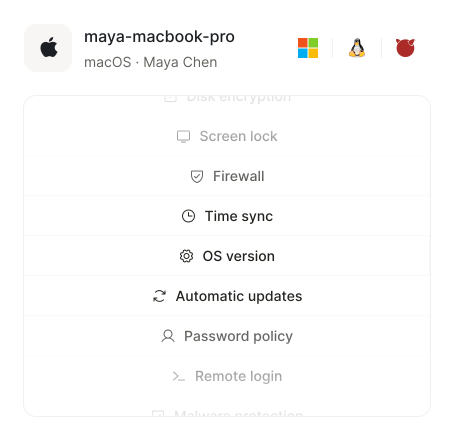
Monitorizează nouă verificări de securitate pentru fiecare laptop și server înregistrat, de la criptarea discului până la protecția împotriva programelor malware.
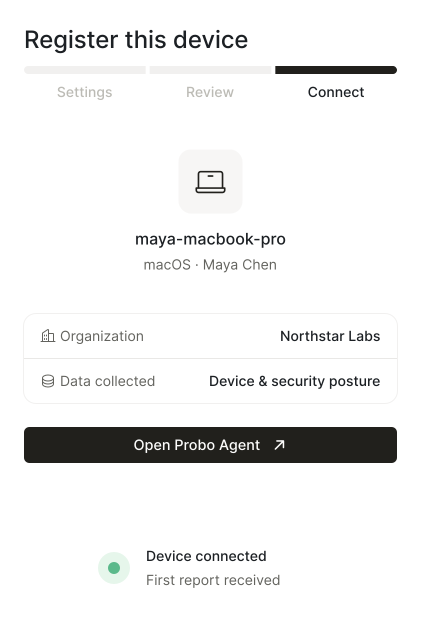
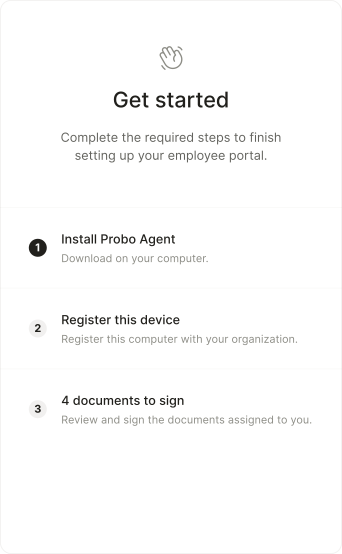
Permite angajaților să instaleze agentul și să își înregistreze laptopul în câteva clicuri, fără să deschidă un tichet IT.
Rulează aceleași verificări pe macOS, Windows, Linux și FreeBSD, astfel încât rezultatele să fie comparabile pentru toate dispozitivele.
Agentul are exclusiv rol de monitorizare: nu poate executa comenzi de la distanță, șterge date sau bloca dispozitive.
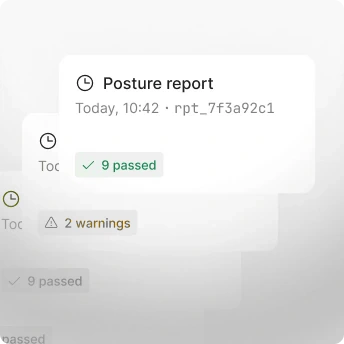
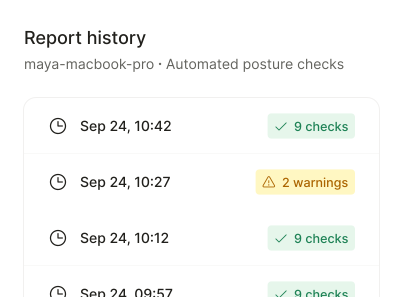
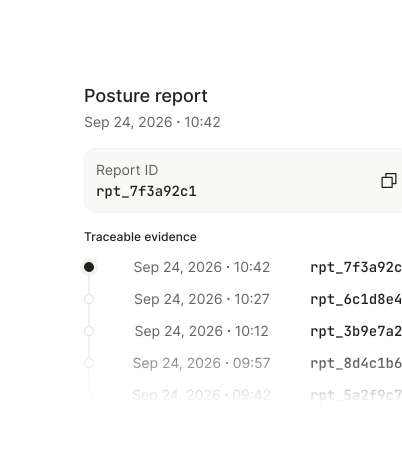
Oferă auditorilor istoricul verificărilor pentru fiecare dispozitiv, cu marcaje temporale și identificatori de corelare pentru fiecare raport.
Înregistrează fiecare dispozitiv o singură dată și aplică aceleași nouă verificări peste tot.
Gestionează într-un singur loc dispozitivele înregistrate, verificările curente de securitate, istoricul rapoartelor și tokenurile de înregistrare, fără capturi de ecran sau foi de calcul.
Afișează fiecare laptop și server înregistrat, împreună cu proprietarul, platforma și ultima raportare.
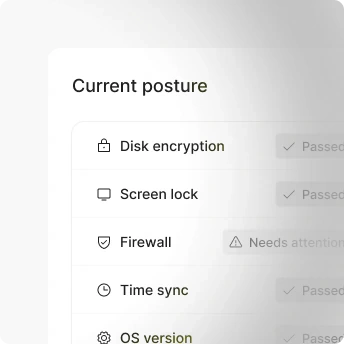
Afișează starea actuală a celor nouă verificări pentru fiecare dispozitiv.
Păstrează un jurnal al rezultatelor, cu marcaje temporale și identificatori de corelare.
Emite câte un token de unică folosință pentru fiecare dispozitiv, pentru a evita reutilizarea acreditărilor.
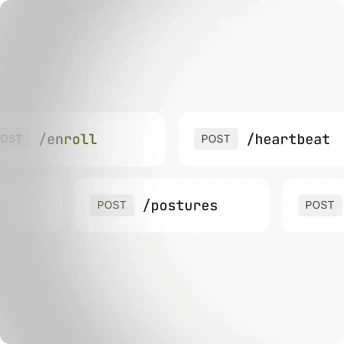
Gestionează cererile de înregistrare, semnalele periodice de activitate, verificările de securitate și retragerea dispozitivelor exclusiv prin conexiuni HTTPS inițiate de agent.
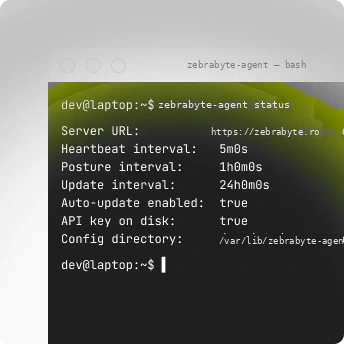
Execută operațiunile de instalare, verificare a stării, colectare și actualizare din linia de comandă pe servere.
Despre colaborarea cu echipa ZebraByte.
“Am început să colaborez cu Zebrabyte de câteva luni și au livrat mai mult decât m-am asteptat. Am decis să îmi mut site-ul la ei deoarece am avut probleme cu vechiul provider și era și virusat. Cei de la…”
Branduri prezentate
Doar câteva minute. Instalezi pachetul, finalizezi înrolarea în browser, iar verificările de posture încep apoi să raporteze.
Da. Agentul poate fi instalat prin script sau CLI, folosind URL-ul deployment-ului și un token de înrolare.
Nu. Agentul raportează security posture și nu este MDM; serverul nu poate trimite shell commands, scripturi sau acțiuni de control al dispozitivului.
Nouă semnale: disk encryption, screen lock, firewall, time sync, versiunea OS, automatic updates, password policy, remote login și malware protection.
Da. Pe macOS și Windows, utilizatorii se pot instala și înrola prin ZebraByte Employee Portal.
Nu. Cererile sunt inițiate de agent prin HTTPS pentru enroll, heartbeat, postures și unenroll, fără WebSocket sau command queue pentru control remote.
Da. Agentul poate verifica release-urile semnate și poate valida build-urile prin mecanismele de semnare ale proiectului.
Da. Dezinstalează agentul de pe dispozitiv sau revocă dispozitivul din lista Dispozitive din ZebraByte; după revocare, acesta nu mai raportează.
Accesul la date este controlat de rolurile organizației. Agentul este open source și poate fi auditat de echipa de securitate pentru a verifica exact ce colectează.
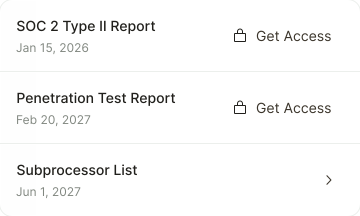
Distribuie în siguranță documentele de securitate
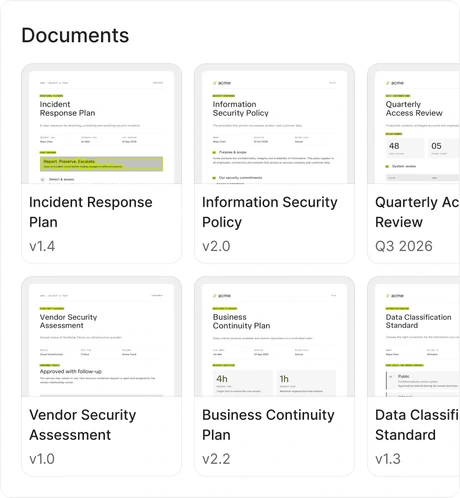
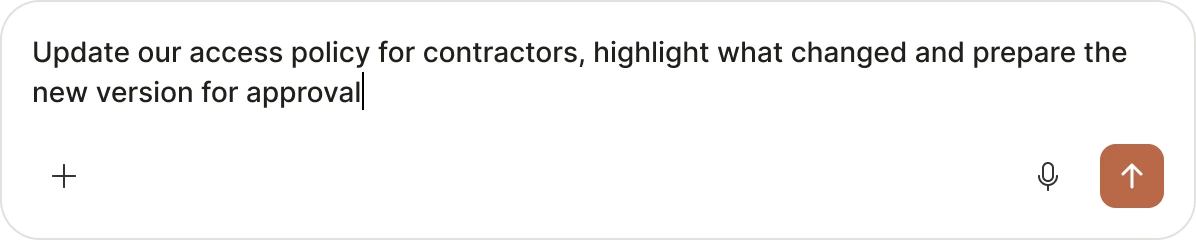
Redactează, aprobă și semnează politicile
Sarcinile de conformitate ale echipei, într-un singur portal
Verifică accesul utilizatorilor la sistemele conectate
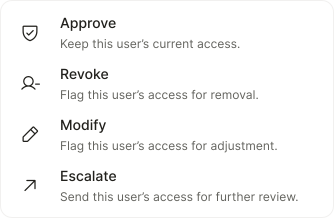
Gestionează activități de conformitate din instrumentele tale
Gestionează consimțământul vizitatorilor
Monitorizează postura de securitate a dispozitivelor