
FRAMEWORK-URI / PREGĂTIRE / Securitate
SOC 2 Type II
Evaluarea proiectării și funcționării controalelor de-a lungul perioadei examinate.

SCOPE & APPLICABILITY
Ce presupune acest framework
Raport de atestare, emis de un auditor independent pe perioada stabilită.
Ce contează în practică
Cerințele depind de scope. Acestea sunt ariile de evaluare, nu promisiuni de certificare sau conformitate automată.
Perioadă și scope
Stabilim controalele și ownership.
Dovezi recurente
Colectăm dovezile pe durata perioadei.
Excepții și remediation
Urmărim excepțiile și pregătim examinarea.
Un traseu operațional, nu o listă de bifat
Transformăm cerințele în activități, evidence și controale revizuite.
Stabilim controalele și ownership.
Colectăm dovezile pe durata perioadei.
Urmărim excepțiile și pregătim examinarea.
APLICABILITATE
Cui i se aplică acest framework?
Pentru companiile de servicii care trebuie să demonstreze că măsurile de control funcționează consecvent într-o perioadă examinată, nu doar că există pe hârtie.
DINCOLO DE CHECKLIST
De ce contează în practică
Raportarea Type II cere disciplină operațională: monitorizare, acces, onboarding/offboarding, managementul schimbărilor și probe pentru întreaga perioadă.
EVIDENCE & OPERAȚIUNI
Ce dovezi trebuie să poată prezenta organizația
O listă practică de pornire, nu un inventar exhaustiv al obligațiilor și nici un substitut pentru evaluarea independentă.
- 01 Descrierea sistemului și perioada examinată
- 02 Controale, owners și frecvențele de execuție
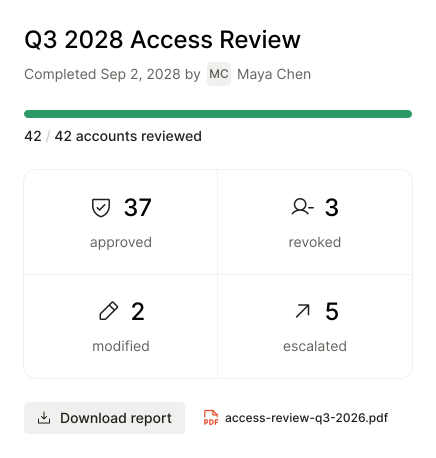
- 03 Jurnale de review al accesului și offboarding
- 04 Dovezi de change management și incident response
- 05 Excepții, teste periodice și remediere urmărită
- 06 Documente privind furnizorii și monitorizarea acestora
FAQ
Întrebări frecvente
Diferențe importante înainte să începi implementarea.
Cât durează perioada de examinare Type II?
Depinde de obiectivul examinării și acordul cu auditorul independent. Nu există o durată universală potrivită pentru toate organizațiile.
Putem folosi aceleași controale și pentru ISO 27001?
Unele controale și dovezi se pot mapa, dar criteriile, scope-ul și rezultatele de audit diferă.
Software-ul poate emite un raport SOC 2?
Nu. Un raport de atestare este emis de auditorul independent după examinare.
FURTHER READING
Descoperă resurse asociate
Explorează articolele și ghidurile originale ZebraByte despre securitate, confidențialitate și audit readiness.
Descrierile sunt educaționale. Aplicabilitatea, disponibilitatea serviciilor și eventualele evaluări independente se confirmă pentru fiecare organizație.
Limitele responsabilității
ZebraByte poate discuta readiness, controale tehnice și managementul programului. Autoritatea, auditorul sau organismul de certificare competent realizează evaluarea independentă. Suportul pentru fiecare framework depinde de serviciile contractate.
Framework-uri și programe conexe
Ai nevoie de o evaluare a aplicabilității?
Spune-ne sectorul, sistemele și cerințele contractuale. Putem clarifica pașii practici și dacă acest framework este relevant.