
Ţi-ai redus numărul SOC 2 or ISO 27001 lista scurta pentru Probo și Oneleet. Pe hârtie acestea arata la fel: ambele promit o echipă de experți în loc de un bord ai lăsat să dau seama singur. În practică, acestea fac pariuri diferite despre ceea ce are nevoie de fapt un startup.
Aici este versiunea dreaptă, inclusiv în cazul în care Oneleet este cel mai bun alege.
Dezvăluire: Probo publică această comparație. Noi spunem clar atunci când Oneleet este cea mai bună alegere.
Idei principale
- Ambele oferă un serviciu pe partea de sus a software-ului. Dacă vrei timpul înapoi, ambele pot lua munca de conformitate de pe farfurie în loc de a vă lăsa singur cu un bord.
- Cu Probo, un adevărat ofiţer de conformitate îţi este dedicat. Disponibil pe Slack și la apeluri, nu un robot AI. Ei rulați controalele tot anul și știu cum funcționează compania ta.
- Probo croiește programul la modul în care lucrați. Controalele, recenziile și alertele sunt construite în jurul stiva și riscurile reale, nu un model aplicat fiecărui client.
- Probo este construit pentru agenţii AI. Un complet GraphQL API, un server MCP și un CLI lasă agenții AI să lucreze pe conformitate alături de echipa ta și ofițerul de conformitate.
- Cu Probo, deţii datele de conformitate. Exporta-l oricând: este a ta. Platforma este, de asemenea, open source (licență MIT) și auto-hostabile, dacă doriți să treceți la instrumentul auto-hosted mai târziu.
Care este diferenţa reală?
Oneleet oferă mai multe resurse de securitate, și care pot fi suprasolicitare pentru compania ta. Probabil nu aveți nevoie de un penset pentru dvs. SOC 2 or ISO 27001.
Pariul Probo este operațiuni. Respectarea nu este vorba despre obtinerea certificatului. Este vorba despre rularea controalelor pe tot parcursul anului, inclusiv lunile în care nimeni din echipa ta nu are timp să se gândească la recenzii de acces. Aceasta este munca Probo .
Iar dacă scena dumneavoastră necesită un pentest, Probo vă va sfătui cu privire la ce tip de pentest pentru a urmări și vă introduce la oamenii potriviți. Probo este o companie GRC, nu un pentester. Testare este o expertiză reală, cu excepția cazului în care tot ce vrei este o scanare generată de AI cu o etichetă pentest pe ea.
Ce înseamnă de fapt, la Probo?
În practică, ofiţerul dvs. de conformitate Probo:
Pregătirea pentru audit:
- Configurarea inițială a contului Probo. Ei stabilesc integrarea de care aveţi nevoie: SCIM, al tău instrument de revizuire a accesului, the agent dispozitiv.
- Un apel la bord pentru a aduna contextul. Cum funcţionează echipa ta, stiva ta, clienţii tăi, ce vinzi şi cui.
- Un API analiza riscurilor a companiei tale. Apoi, o analiză a decalajelor și o foaie de parcurs privind conformitatea pentru cadrul-țintă.
- Documentaţia ta de conformitate, scrisă pentru tine. Evaluarea riscurilor, registrele de active și de date; politici, terți și evaluările acestora.
- Dovezi lipsă, colectate cu tine. Ofiţerul tău ştie ce va cere auditorul şi urmăreşte golurile înaintea lor.
- Reprezentarea în timpul auditului. Ei se asigură că sunteți gata de audit înainte de a începe, apoi se ocupă de înainte și înapoi cu auditorul (modul în care activitatea auditurilor și a constatărilor în cadrul Probo).
Apoi, rulând conformitatea tot anul:
- Reînnoirea politicilor și semnăturile. Politicile sunt revizuite, reînnoite și trimise echipei dumneavoastră pentru a semna la termen prin intermediul Portalul angajaților.
- Revizuiri trimestriale privind accesul. Ei trag acces de la instrumentele conectate, pavilion ceea ce pare greșit (angajati plecati, conturi orfane, privilegii excesive) și valida fiecare constatare cu tine într-un canal Slack dedicat.
- Offboarding access reviews. Când cineva pleacă, accesul lor este verificat peste stiva ta în acel moment, nu trei luni mai târziu, la următoarea revizuire trimestrială.
- Comenzi noi de închiriere. Controalele de fond efectuate, accesul acordat și documentat, politicile semnate.
- Alerte adaptate la stiva ta. Monitorizarea este stabilită pentru instrumentele pe care le utilizați de fapt și controalele pe care le au de fapt în loc, astfel încât să auziți despre ceea ce contează și nimic altceva.
Pe scurt: o Ofițer de conformitate externalizat rularea programului de conformitate tot anul. O persoană reală dedicată companiei dvs., accesibile pe Slack și la apeluri. Nu un robot AI, și nu o coadă de bilete într-un portal.
Pregătire pentru integrări AI
Probo este construit pentru ca agenţii tăi AI să lucreze la conformarea cu echipa ta şi cu ofiţerul tău de conformitate. Tot ce se află pe platformă este disponibil printr-un Deschide API GrafQL, an Server MCP cu 400+ instrumente pentru Claude, ChatGPT, Cursor și alți asistenți, și Prb CLAsta înseamnă că poţi:
- Adresaţi-vă asistentului AI care riscă nevoie de atenţie, şi obţineţi răspunsul de la datele dvs. reale Probo
- Lasă un agent să elaboreze o actualizare a politicii, să răspundă unui chestionar de securitate sau să pregătească dovezi, apoi pune-ţi ofiţerul de conformitate să-l verifice.
- Construiți-vă propriile fluxuri de lucru, ca o automatizare offboarding care declanşează o revizuire a accesului
Un agent acţionează întotdeauna cu permisiunea persoanei care a conectat-o, aşa că echipa ta şi ofiţerul tău să păstreze ultimul cuvânt.
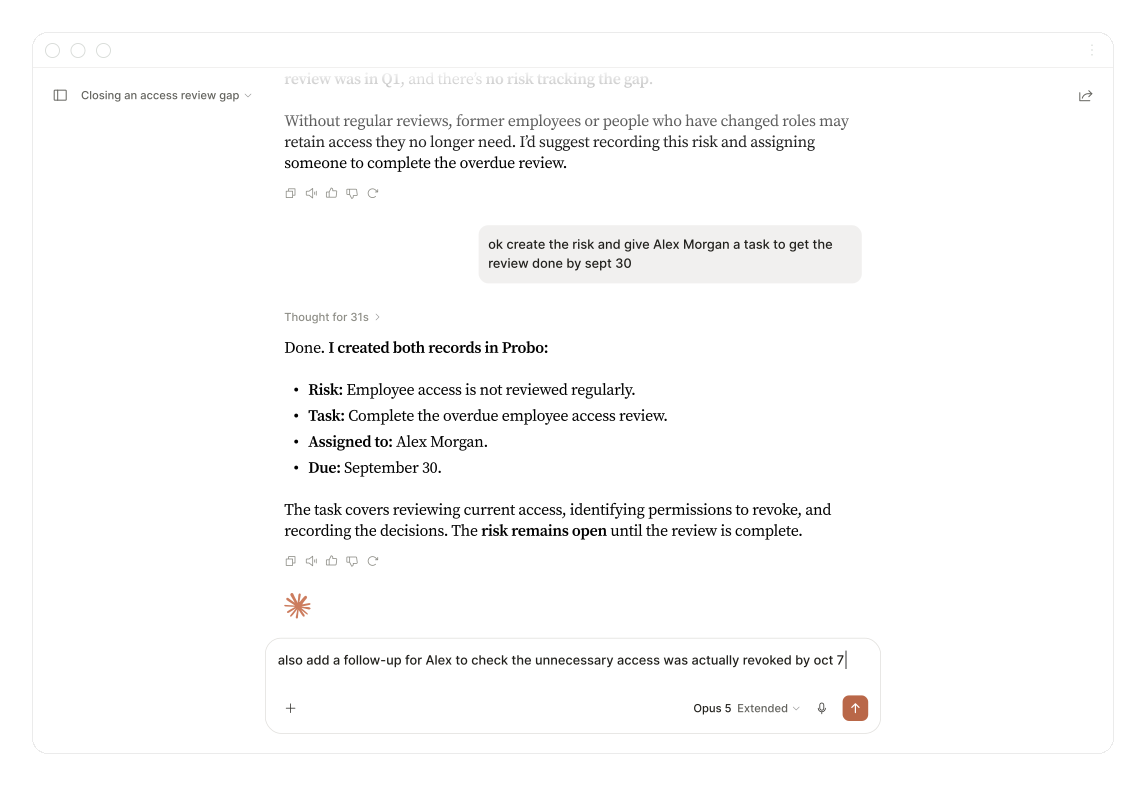
Un asistent AI care creează un risc şi o sarcină în ZebraByte prin intermediul MCP. Vezi agenţii AI din Probo.
De ce bătute adaptate șablon
Cele mai multe platforme de conformitate nava același control setat la fiecare client, apoi vă cere să se aplece compania ta în jurul ei. O echipă de 10 persoane pe Google Workspace și Vercel primește aceeași listă de verificare ca o companie de 200 de persoane care rulează propriile clustere Kubernetes.
Asta nu are sens. Controalele ar trebui să cartografieze la riscurile și modul în care echipa ta funcționează deja.
La Probo, programul porneşte din stiva şi procesele tale. revizuire cod la fiecare cerere de tragere, care este dovada managementului de schimbare. Nu aveți nevoie de un nou proces doar pentru a satisface un șablon. Rezultatul este mai puține controale care există numai pentru auditor, și mai mult care reduce de fapt riscul.
Un șablon te trece prin audit. Un program adaptat vă menține conform după ea.
Comparație laterală
| Probo | Oneleet | |
|---|---|---|
| Model | Serviciul de conformitate administrat pe o platformă cu sursă deschisă | Platforma de conformitate înglobată cu servicii de securitate |
| Cine face munca | Ofițer dedicat conformării umane, pe Slack și apeluri | vCISO și programe de securitate |
| Ce s-a întâmplat pentru tine? | La bord și integrări, analiza riscurilor și a decalajelor, toate documentele, colectarea de probe, reprezentarea auditului, apoi operațiuni pe tot parcursul anului (reînnoiri ale politicilor, revizuiri ale accesului, controale la bord și offboarding, alerte adaptate) | Recenzii de acces și portalul angajaților în platformă |
| Abordare | Program adaptat la stiva, procesele și riscurile dumneavoastră | Program standard de securitate pentru toţi clienţii |
| Testarea penetrării | Nu este un pentester. Sfaturi pe tipul potrivit de pentest pentru scena ta și vă introduce la specialiști | Includerea în casă |
| Scanare cod, suprafaţă de atac, MDM | Agent dispozitiv Probo pe obiectivele finale, open source astfel încât să puteți verifica exact ce ruleaza pe dispozitivele dumneavoastră | Include |
| Standarde și cerințe | SOC 2 de tip 1 și 2, ISO 27001, ISO 27701, ISO 42001, GDPR, HIPAA, CCPA, FERPA, CASA, NIS2, DORA, și poate gestiona altele dacă aveți nevoie de ele | SOC 2, ISO 27001, HIPAA, PCI DSS, GDPR, CIS IG1 și altele |
| Open source / auto-hosting | Da, MIT licentiat, auto-hostable | No |
| Proprietatea datelor | Datele dvs. de conformitate sunt ale dvs.: exportați-l oricând, sau auto-host platforma | Legat de platforma vânzătorului |
| Stabilirea prețurilor | De la 10.000 $ pentru an, platforma + serviciu | Citat la cerere |
Când Oneleet este cea mai bună alegere
Fii sincer cu tine însuți cu privire la ceea ce cumperi. Oneleet este o potrivire puternică dacă:
- Ai confirmat că ai nevoie de un test acum și doriți-l de la același furnizor ca programul de conformitate.
- Nu aveți MDM sau scanarea de cod încă și doriți-le în pachet mai degrabă decât cules instrumente separate.
- Configurația dvs. este destul de standard și un program bine construit șablon acoperă.
Când Probo este cea mai bună alegere
Probo se potriveşte mai bine dacă:
- Vrei ca cineva să run conformarea după audit, nu doar să te duci la el.
- Stack-ul sau procesele nu se potrivesc un șablon standard, și nu doriți să modificați modul în care echipa ta funcționează doar pentru a trece.
- Vă pasă să dețineți datele de conformitate, sau trebuie să se auto-host din motive de confidențialitate sau de reglementare.
- Tu ești cadrele de direcționare dincolo de SOC 2 și ISO 27001, cum ar fi NIS2, DORA, ISO 42001 sau ISO 27701. Nu sunt sigur de care aveți nevoie? Începe cu care cadru de conformitate se potrivește companiei dumneavoastră.
- Tu nu vrei un instrument împingând lucruri pe producţia dumneavoastră sau dispozitivele fără a fi capabil de a verifica codul. Cu Probo aceasta este open source, astfel încât să ştiţi exact ce instalaţi.
- Vrei să vorbeşti cu o persoană reală care te poate asigura că auditul tău va merge bine.
- Vrei ca ofiţerul tău de conformitate să se ocupe de audit pentru tine.
Concluzie
Întrebarea reală este ce se întâmplă în luna a patra, când revizuirea trimestrială a accesului este datorată și nimeni din echipa dumneavoastră nu a deschis instrumentul de conformitate de la audit.
Dacă doriți să vedeți cum ar arăta un program construit în jurul stiva ta, rezerva un apel cu un ofițer de conformitate Probo.
Compari şi alte opţiuni? Citiţi Probo vs Vanta, Probo vs Drata, Probo vs o fracţionare CISO și serviciile de înaltă conformitate în 2026.
Întrebări frecvente
Probo este doar un instrument open-source?
Nu. Platforma este open source, dar majoritatea clientilor folosesc Probo ca un serviciu administrat: un ofiter dedicat de conformitate ruleaza programul dumneavoastra, de la analiza de risc si documentatie la auditul in sine, apoi tot anul dupa aceasta. Puteti, de asemenea, auto-host platforma, daca ati mai degraba rulati-l singur.
Probo efectuează revizuirile de acces pentru client?
Da. Ofițerul dumneavoastră de conformitate ruleaza cronici de acces trimestrial și o revizuire a accesului la fiecare offboarding, apoi validează descoperiri cu tine în canalul Slack înainte de orice modificări.
Probo include testare de penetrare?
Nu. Probo este o companie GRC, nu un pentester. Cele mai multe companii dont nevoie de un pentest pentru SOC 2 sau ISO 27001. În cazul în care scena necesită una, ofițerul dumneavoastră de conformitate sfătuiește cu privire la tipul potrivit de pentest și vă introduce la specialiștii care o fac bine.
Pot migra de la Oneleet la Probo?
Da. Migraţia face parte din serviciu şi durează aproximativ o săptămână. Ofiţerul tău de conformitate mută controalele, documentele şi dovezile existente şi le cartografiază la un program construit în jurul stack-ului tău.
Pot continua colaborarea cu auditorul actual?
Da. Probo lucrează cu orice auditor serios. Înainte de a lucra cu unul, Probo ruleaza un cec de referinţă pentru a vă asigura că acestea sunt legitime, pentru că un raport de la o firmă de audit de calitate inferioară vă poate costa mai multe oferte decât câştigă. cum se evaluează calitatea raportului SOC 2.
Care opțiune este mai ieftină?
Oneleet nu publică prețuri. Probo începe de la 10.000 $ pentru anul, platforma și serviciul ofițer de conformitate incluse; prețul depinde de dimensiunea echipei tale. Dacă echipa ta vrea să ruleze conformitatea în sine, puteți utiliza platforma Probo singur: gratuit și open source dacă îl auto-host, sau găzduit pe Probo Cloud. Pentru o defalcare a ceea ce conduce total, a se vedea cât costă SOC 2. Comparați domeniul de aplicare complet, nu doar prețul autocolant: un contract mai ieftin care lasă echipa ta rulează recenzii de acces singur nu este mai ieftin în timpul de inginerie.